
DNS hijacking là gì? Vài cách phát hiện và ngăn chặn DNS hijacking
Wednesday June 5th, 2024 Blog, Tin tứcDNS hijacking là một mối đe dọa nghiêm trọng đối với hệ thống của bạn, và có thể dẫn đến những hậu quả hết sức nghiêm trọng. Bởi loại tấn công này cho phép hacker chiếm quyền kiểm soát các thiết lập DNS và chuyển hướng người dùng sang các website lừa đảo, nó có thể ảnh hưởng đến nhiều người dùng khác nhau. Trong bài viết này, hãy cùng Z.com tìm hiểu về DNS hijacking.
Xem thêm: DNS là gì? Từ A-Z về DNS Google, DNS Server, DNS VNPT
DNS hijacking là gì?
DNS hijacking, hay DNS redirection attack, là loại tấn công trong đó các truy vấn DNS từ trình duyệt của nạn nhân bị phân giải sai, khiến người dùng “lạc” sang một website chứa mã độc thay vì website họ muốn vào.
Nếu như một số loại tấn công DNS spoofing, như DNS cache poisoning, tập trung vào thay đổi các bản ghi DNS, thì DNS hijacking tìm cách thay đổi chính các thiết lập DNS, thường bằng cách cài đặt malware lên máy tính nạn nhân. Nhờ đó, hacker có thể kiểm soát router của bạn, tiếp cận tín hiệu DNS, hoặc đơn giản là hack quá trình giao tiếp DNS. DNS hijacking là một trong những loại tấn công nguy hiểm nhất nhắm vào DNS.
DNS hijacking ảnh hưởng đến cả người dùng cá nhân lẫn doanh nghiệp. Với người dùng cá nhân, nó cho phép hacker tiến hành scam phising. Với doanh nghiệp, cụ thể là website của họ, hacker có thể điều hướng khách ghé thăm website sang các trang lừa đảo cho chúng lập nên. Khi đưa được người dùng đến đó, các website lừa đảo này sẽ đánh cắp thông tin đăng nhập và dữ liệu cá nhân nhạy cảm của nạn nhân, bao gồm thông tin nhân viên, thông tin nội bộ, dữ liệu tài chính nhạy cảm…
Thậm chí, hacker có thể thu thập thông tin từ email nội bộ của doanh nghiệp!
Có thể nói, DNS hijacking là mối đe dọa nghiêm trọng cả về dữ liệu lẫn quyền riêng tư.
Khá bất ngờ là, nhiều ISP có tiếng và chính phủ một số quốc gia cũng sử dụng DNS hijacking để kiểm soát truy vấn DNS của người dùng. Các ISP làm việc này để thu thập thống kê và chạy quảng cáo khi người dùng ghé thăm các trang web lạ. Họ làm điều đó bằng cách tái điều hướng bạn đến website của họ, nơi hiển thị quảng cáo, thay vì đưa ra thông báo lỗi. Trong khi đó, chính phủ sử dụng DNS hijacking để kiểm duyệt và tái điều hướng người dùng sang các website an toàn đã được chính phủ cấp phép.
Cơ chế hoạt động của DNS hijacking
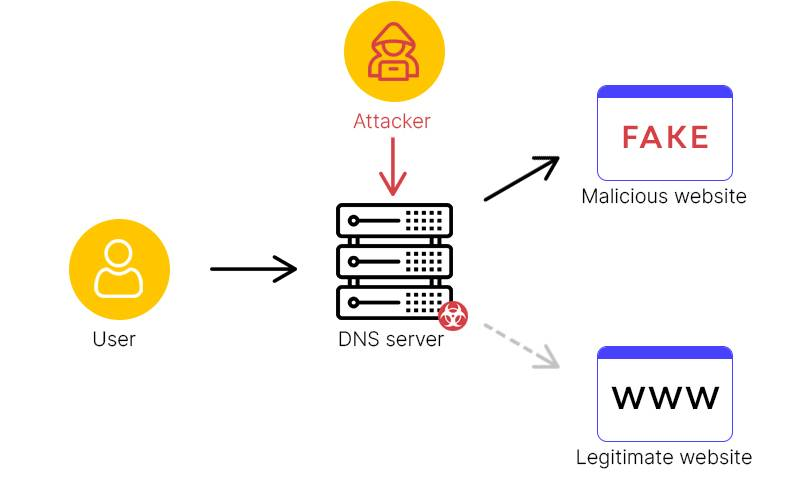
Khi bạn gõ địa chỉ website vào trình duyệt, nó sẽ thu thập thông tin website đó từ cache trình duyệt của bạn (nếu bạn từng ghé thăm website đó trước đây), hoặc gửi truy vấn DNS đến name server (thường được cung cấp bởi một ISP uy tín). Hoạt động giao tiếp từ khi trình duyệt gửi truy vấn và name server gửi phản hồi rất dễ bị tấn công, bởi dữ liệu lúc này không hề mã hóa. Đây là lúc hacker can thiệp truy vấn và tái điều hướng người dùng đến một trong những website độc hại của chúng.
Có 4 loại DNS hijacking khác nhau là: local, router, rogue, và man-in-the-middle.
- Local hijacking (hay còn gọi là local DNS hijacking) là một hình thức tấn công mà kẻ tấn công thay đổi cài đặt DNS trên thiết bị của người dùng nhằm chuyển hướng truy vấn DNS đến các máy chủ độc hại. Đây là một hình thức cụ thể của DNS hijacking nhưng diễn ra ở cấp độ thiết bị cá nhân hoặc mạng cục bộ (local network), không phải trên phạm vi rộng lớn hơn như các ISP hoặc nhà cung cấp dịch vụ DNS công cộng.
- Router hijacking là một hình thức tấn công mạng trong đó kẻ tấn công chiếm quyền kiểm soát router của người dùng. Bằng cách kiểm soát router, kẻ tấn công có thể thay đổi cài đặt DNS, chuyển hướng lưu lượng truy cập internet, hoặc thực hiện các hoạt động khác nhằm mục đích xấu. Router hijacking thường nhằm vào các router gia đình hoặc các router tại các doanh nghiệp nhỏ, vì chúng thường có bảo mật kém hơn so với các hệ thống lớn.
- Rogue hijacking là loại DNS hijacking phức tạp hơn nhiều so với hai loại trên, bởi nó không thể được kiểm soát từ thiết bị đích. Thay vào đó, hacker chiếm name server có sẵn của ISP để thay đổi thiết lập theo ý muốn. Kết quả là nạn nhân vẫn truy xuất được đúng máy chủ DNS, nhưng trên thực tế máy chủ này đã bị hacker xâm nhập và thay đổi các bản ghi DNS để tái điều hướng truy vấn DNS của người dùng sang một website độc hại.
- Man-in-the-middle là loại tấn công tập trung vào can thiệp quá trình giao tiếp giữa bạn và DNS. Sử dụng các công cụ chuyên dụng, hacker làm gián đoạn giao tiếp giữa máy khách và máy chủ vốn không bị mã hóa. Người dùng truy vấn sẽ nhận được một địa chỉ IP đích trỏ đến website chứa mã độc.
Cách phát hiện DNS hijacking
Tin vui là có nhiều cách đơn giản để phát hiện liệu DNS của bạn đã bị hack hay chưa. Đầu tiên, bạn cần quan sát xem những website mình thường truy cập có biểu hiện chậm hơn thông thường hay không, hoặc bạn có ngẫu nhiên nhận được quảng cáo dạng popup (với nội dung rằng máy tính của bạn bị nhiễm virus chẳng hạn) - nếu có, DNS của bạn nhiều khả năng đã bị hack. Tuy nhiên, với những triệu chứng trên, chưa thể khẳng định chắc chắn điều gì. Do đó, dưới đây là một vài cách test hiệu quả mà bạn có thể thực hiện:
Chạy câu lệnh “ping”
Câu lệnh “ping” chủ yếu được sử dụng để kiểm tra một địa chỉ IP có thực sự tồn tại hay không. Nếu trình duyệt của bạn “ping” đến một địa chỉ IP không tồn tại mà vẫn phân giải được, thì khả năng cao DNS của bạn đã bị hack.
Trên macOS, bạn mở ứng dụng “Terminal” và gõ câu lệnh sau: ping kaspersky123456.com
Nếu kết quả trả về là “cannot resolve” thì DNS vẫn ổn.
Trên Windows, mở “Command Prompt” và gõ: ping kaspersky123456.com
Nếu kể quả trả về là “cannot resolve”, bạn không có gì phải lo lắng.
Kiểm tra router hoặc sử dụng một ứng dụng kiểm tra router
Bước tiếp theo là sử dụng các website trực tuyến để kiểm tra router. Các dịch vụ này hoạt động bằng cách kiểm tra hệ thống với một DNS resolver đáng tin cậy, và xem liệu bạn có đang sử dụng một máy chủ DNS đã được ủy quyền hay chưa. Bên cạnh đó, bạn cũng có thể vào trang admin của router để kiểm tra các thiết lập tại đó.
Sử dụng WhoIsMyDNS.com
Dịch vụ này cho biết các máy chủ DNS mà bạn đang sử dụng và công ty sở hữu chúng. Trình duyệt của bạn sẽ sử dụng địa chỉ IP của các máy chủ DNS do ISP của bạn cung cấp. Nếu tên công ty có vẻ lạ, thì bạn đã bị DNS hijacking.
Nếu biết máy chủ DNS của bạn đã bị hack, hoặc từng diễn ra trước đây, thì lời khuyên là sử dụng một dịch vụ DNS công cộng, như Google DNS.

Cách ngăn chặn DNS hijacking
Dù là local, router, hay rogue DNS hijacking, tốt nhất hãy phòng tránh bị hack DNS ngay từ đầu. Bạn cần áp dụng những biện pháp sau:
Không bao giờ bấm vào các link lạ
Bao gồm link trong email, tin nhắn, hay mạng xã hội. Nên nhớ, những công cụ rút gọn URL thường xuyên bị lợi dụng để ẩn những thành phần nguy hiểm trong các link, nên hãy cảnh giác trước các link rút gọn như vậy. Ngoài ra, dù mất thời gian, bạn vẫn nên tự nhập URL vào trình duyệt thay vì bấm vào các link nhận được.
Sử dụng phần mềm antivirus uy tín
Định kỳ quét máy tính để tìm malware và cập nhật phần mềm khi được nhắc. Phần mềm bảo mật hệ thống sẽ giúp bạn phát hiện và loại bỏ các vấn đề mà DNS hijacking gây ra, đặc biệt nếu bạn bị nhiễm trojan trong một vụ local DNS hijacking.
Sử dụng VPN
VPN tạo một tunnel mã hóa để điều phối truy vấn và lưu lượng truy cập website của bạn. Hầu hết các VPN nổi tiếng đều sử dụng máy chủ DNS riêng, với mã hóa hai đầu để bảo vệ máy tính của bạn và máy chủ DNS của họ.
Thay đổi mật mã và username của router
Nghe có vẻ đơn giản, nhưng nhiều người dùng quên mất điều này. Thông tin đăng nhập mặc định của router rất dễ tìm ra, do đó có thể bị thay đổi dễ dàng. Ngoài ra, khi tạo mật mã mới, hãy kết hợp số, ký tự, ký tự đặc biệt, và viết thường, viết hoa…
Chúc các bạn thành công!
Bài liên quan
- DNS là gì? Từ A-Z về DNS Google, DNS Server, DNS VNPT
- Từ A-Z về DNS 1.1.1.1, hướng dẫn cài đặt DNS 1.1.1.1 trên máy tính và điện thoại
- DDNS là gì? Các lợi ích mà DDNS mang lại bạn không nên bỏ lỡ
- Flush DNS là gì? Cách xóa cache DNS trong Windows chi tiết nhất
- DNS Security là gì? Nên chọn DNS Security nào tốt nhất?
- DNS Domain Check và những lưu ý quan trọng ít người biết
- Lỗi DNS_PROBE_FINISHED_NXDOMAIN là gì? Một số cách khắc phục nhanh, hiệu quả cao
- Nguyên nhân lỗi DNS_PROBE_STARTED và 6 cách khắc phục nhanh chóng
- AdGuard DNS là gì? Hướng dẫn cài đặt AdGuard DNS trên Windows, iOS, Android, Ubuntu
- Domain là gì? Hướng dẫn đăng ký tên miền từ A-Z
- Tên miền là gì? Những lưu ý khi sử dụng dịch vụ tên miền
- Tên miền vn: Lợi ích & Ưu điểm của tên miền Việt Nam
- Tên miền .vn là gì? Nên mua tên miền .vn ở đâu rẻ nhất?
- Tên miền .com.vn là gì? Nên chọn tên miền .com.vn hay .vn?
- Tên miền Edu.vn là cánh cổng truyền tải tri thức trực tuyến
- Ý nghĩa tên miền biz vn và lợi thế khi dùng .biz.vn cho doanh nghiệp
- Từ A-Z về tên miền name.vn, đăng ký name.vn ở đâu rẻ và uy tín?
- Tên miền ai.vn là gì? Mang lại lợi ích gì khi sử dụng?
- Tên miền id.vn là gì? Lợi ích khi sử dụng tên miền id.vn
- Tên miền io.vn là gì? Mang lại lợi ích gì khi sử dụng?
- Tên miền .net là gì? Lợi ích khi sử dụng tên miền .net giá rẻ


